 Ganesh
 2026-09-16 10:23
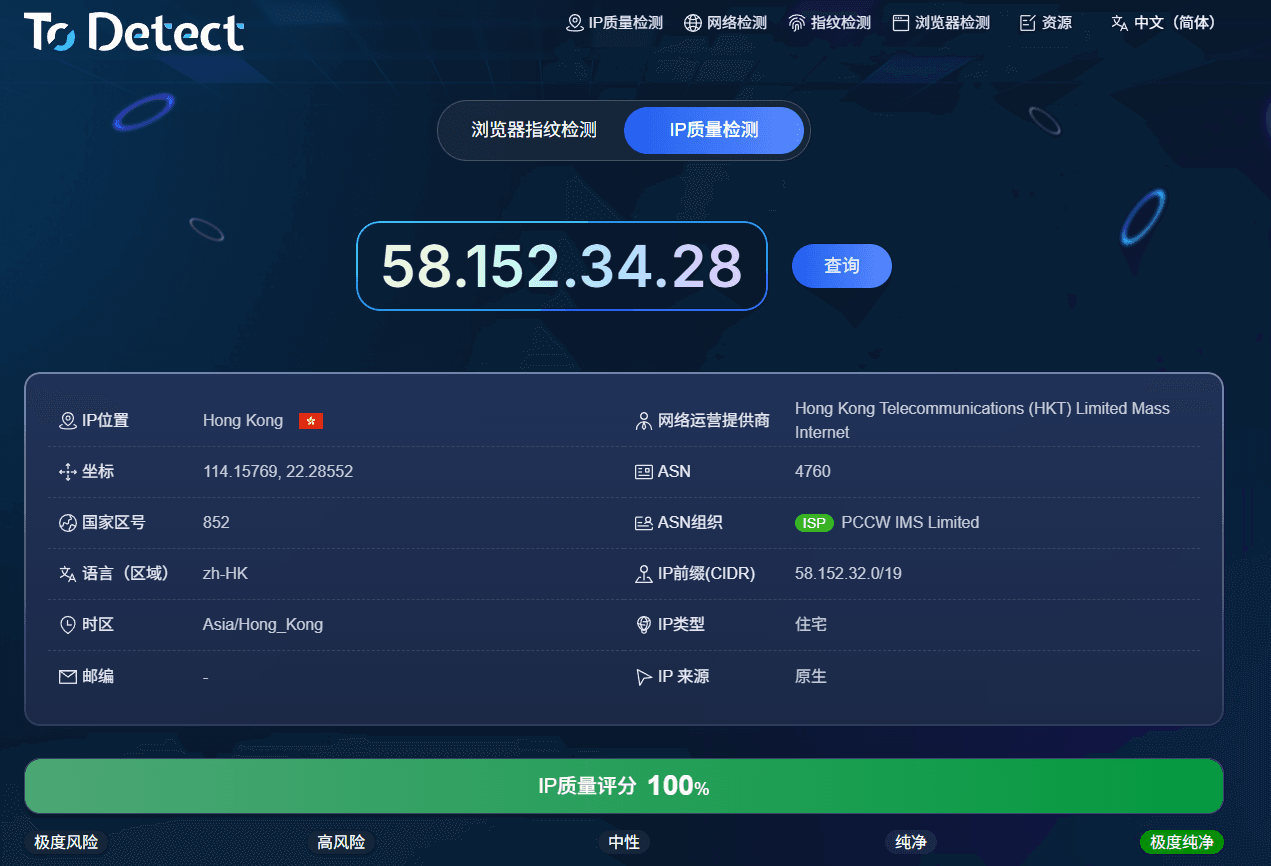
很多人在做 IP风险值查询 时,看到检测结果里的“风险评分”,第一反应就是:这个分数到底代表什么?多少算高?分数高是不是就说明这个IP不能用了?
其实,IP风险值更像是一份“网络信誉参考”。它会结合IP的类型、运营商、ASN、历史记录、黑名单等信息,对当前IP的风险情况进行综合判断。
需要注意的是,风险评分并不是在调查IP背后的人是谁,而是在判断这个IP本身有没有比较明显的异常或风险特征。下面就从评分依据、分数怎么看以及实际使用场景几个方面说清楚。
一、先说结论:ip风险值查询到底查的是什么
IP风险值查询,本质上就是把黑名单、IP类型、运营商、历史记录等信息放在一起评估,最后给出一个风险分数。
比如你用的是某个数据中心IP,数据库一看就知道这不是普通家庭宽带,风险权重自然就上去了。所以结论很直接:它不关心你是谁,只关心你这个出口"干不干净"。
二、IP风险值(IP Risk Score)是怎么算出来的?
不同工具的打分规则我们不展开,但底层逻辑大同小异,基本绕不开下面几块。
2.1 黑名单/垃圾邮件库命中(公开黑名单、DNSBL/RBL)
最基础的一项。你的 IP 如果出现在公开黑名单里(比如 DNSBL/RBL这类实时黑名单),分数一下就拉高。很多邮件服务器、注册接口都会直接调用这些库做第一道拦截。换句话说,这类库就是"前科记录"。
2.2 IP归属地与运营商(ISP/ASN 是否一致、是否符合预期)
系统会看这个 IP 的注册地、运营商(ISP/ASN)合不合理。举个例子,你人在国内,出口 IP 却显示某个小运营商的冷门网段,或者 ISP 和 ASN对不上,数据库就会打个问号。尤其在跨境网络环境里,归属地和你的预期不一致,常常是被风控盯上的信号。
2.3 IP类型:住宅 / 数据中心 / 中转类出口 / Tor
这一项很关键。住宅 IP 一般最"安全",数据中心 IP 其次,中转类/Tor出口天然带着"可能被滥用"的标签。不是说用了中转类出口就一定危险,而是算法会给这类出口更高的默认风险权重。
2.4 历史行为与信誉记录(过往扫描、滥用、举报)
数据库还会翻旧账:这个 IP 过去有没有大量扫描行为、被举报过滥用、或者参与过垃圾流量。信誉是攒出来的,污点也是。
三、风险值多少算"高"?怎么读 0–100 分
3.1 常见区间怎么划分(低/中/高,用通用参考口径)
通用的参考口径是 0–100 分,越高越危险。一般 0–30 算低风险(相对干净),30–70 是中间地带(要看具体成分),70以上通常就被很多系统归入高风险了。这里要强调:这只是参考分,不是某个工具的硬标准,别把它当成"判死刑"的依据。
3.2 为什么不同网站查出来不一样(数据源、更新频率、算法权重不同)
我见过有人在 A 站查是 20 分,B 站查是 65分,当场就懵了。其实正常。不同数据库覆盖的黑名单不一样,更新频率不同,给各项的权重也不同。有的更看重邮件库,有的更看重中转类出口标签。所以"ip风险值多少算高"没有唯一答案,得看你在跟哪个库打交道。
四、高风险IP在哪些场景更容易被拦截
4.1 账号注册与登录风控(新号/批量注册被拦)
最常见的坑:你兴冲冲去注册某个海外平台,结果刚填完信息就提示"检测到风险"。后台很可能就是看到你的出口 IP 风险偏高,尤其是数据中心 IP批量注册的时候,直接拦掉。
4.2 跨境业务/平台访问(地区限制、风控识别)
做跨境业务的人应该深有体会。出口 IP不干净或者和预期地区对不上,平台风控会反复弹验证,严重的直接限制访问。这时候问题往往不在你的账号,而在网络环境一致性没做好。
4.3 邮件送达率(进垃圾箱、被拒收)
如果你是发邮件的一方,IP 进了黑名单基本等于"石沉大海"。对方服务器看到发信 IP风险高,要么扔进垃圾箱,要么直接拒收。很多外贸邮件发不出去,根子就在这。
五、怎么做一个靠谱的ip风险值查询
5.1 不要只看一个数字,要结合IP类型/ISP/中转类出口属性一起看
别盯着分数一个数字看。同样 50 分,住宅 IP 和 Tor 出口意味完全不同。要连同 IP类型、ISP、是不是中转类出口一起看,才能判断这个分数"冤不冤"。
5.2 多源交叉验证的思路(避免单库误判)
单个库误判很常见。靠谱的做法是多个源交叉验证:A 库说高风险,B 库说正常,那大概率是局部误伤。说到这,DNS 也是体检里绕不开的一块,建议顺手做个DNS泄露检测,看看你的解析出口有没有暴露。
六、ip风险值查询常见误区(FAQ)
6.1 "分数低就一定安全吗"
不一定。低分只代表当前数据库没查到明显污点,不代表这个 IP 没被用于异常用途,也不代表平台风控就放你一马。分数只是参考。
6.2 "数据中心IP是不是一定高风险"
不是。数据中心 IP 只是"默认权重高",很多正常业务(比如企业服务器、正规中转出口)都用它。风险高不高,还得看具体行为记录。
总结
最后还是要强调一点:IP风险评分只是参考,不是最终结论。 不同数据库的判断可能存在差异,实际使用时还需要结合具体平台的规则和整个网络环境一起分析。尤其是在使用代理IP或者搭建新的网络环境之前,提前做一次IP检测,可以更早发现明显的问题。