 Charles
 2026-09-28 10:20
很多人在使用静态住宅IP时,会先检查IP地址、归属地区和网络类型,确认这些信息没有明显异常后,就直接开始使用了。但有一个地方经常被忽略,那就是DNS。
其实,IP和DNS属于两个不同的网络层面。静态住宅IP主要反映当前网络出口的IP属性,而DNS负责处理域名解析请求。前者显示正常,并不能说明后者一定没有问题。
所以,静态住宅IP需要做DNS泄露检测吗?建议检测,尤其是准备长期使用,或者当前网络同时支持IPv4和IPv6时,最好把IP和DNS一起检查一次。
一、静态住宅IP为什么还要做DNS泄露检测?
静态住宅IP解决的是网络出口问题,而DNS解决的是域名解析问题,两者并不是同一个东西。
因此,判断DNS是否存在异常,不能只盯着一个地区字段,而应该结合DNS服务器、运营商以及IPv4和IPv6结果一起看。
| 检测内容 | 主要作用 | 与DNS检测的关系 |
|---|---|---|
| IP信息 | 查看当前网络出口的基础属性 | 判断当前出口是否符合预期 |
| ISP、ASN | 了解IP对应的运营商和网络组织 | 可辅助判断网络归属 |
| DNS服务器 | 查看域名解析请求使用的服务器 | 判断解析路径是否符合预期 |
| IPv4 / IPv6 DNS | 分别查看两套网络的解析情况 | 判断双栈配置是否一致 |
| WebRTC | 查看浏览器可能暴露的网络信息 | 属于浏览器层面的另一项检查 |
可以看到,IP检测和DNS检测最好配合使用。只检查其中一个,得到的信息始终是不完整的。
二、DNS泄露通常是怎么出现的?
很多DNS问题并不是因为IP类型发生变化,而是网络配置没有完全同步。
电脑连接网络后,DNS信息可能来自路由器DHCP、系统网络设置,也可能由浏览器自己的安全DNS功能提供。如果这几个地方使用的解析方式不同,就可能出现不同的DNS结果。
常见情况可以这样理解:
| 情况 | 可能出现的结果 | 排查方向 |
|---|---|---|
| 路由器继续下发默认DNS | 检测到本地运营商DNS | 查看路由器DHCP设置 |
| 系统使用原来的DNS | IP变化后DNS没有同步变化 | 查看网络适配器配置 |
| 浏览器使用独立DNS | 浏览器和系统结果不同 | 检查浏览器安全DNS设置 |
| IPv6侧没有同步设置 | IPv4和IPv6出现不同解析结果 | 检查IPv6 DNS |
| 应用采用独立解析方式 | 某个程序和浏览器结果不同 | 对比不同程序的网络设置 |
所以看到DNS结果不符合预期时,不需要马上把原因归到静态住宅IP上。先从路由器、系统和浏览器这几个地方检查,通常更容易定位问题。
三、IPv6会导致DNS泄露吗?
IPv6本身不会导致DNS泄露,真正容易出问题的是双栈网络环境,所谓双栈,就是IPv4和IPv6同时参与网络连接。
两套协议可以拥有不同的地址、路由以及DNS配置,如果只调整了IPv4,却没有检查IPv6,那么设备仍然可能通过IPv6路径完成部分网络请求。
比如当前IPv4网络已经配置完成,DNS服务器也符合预期,但IPv6仍然使用网络默认提供的DNS。当浏览器或系统优先使用IPv6进行某些解析时,DNS检测页面就可能同时出现两组不同的解析结果。
因此,双栈环境下做DNS泄露检测时,最好不要只看IPv4结果。如果检测页面同时提供IPv6 DNS信息,就应该把两组结果放在一起比较。
四、没有IPv6,是不是说明网络配置有问题?
不一定。有些线路本身就没有提供IPv6服务,那么检测页面没有IPv6结果属于正常情况。没有IPv6并不等于DNS检测失败,也没有必要为了让检测页面出现IPv6而额外修改网络配置。
相反,如果当前网络确实支持IPv6,那么就需要关注IPv6是否参与了实际的网络连接,以及它对应的DNS配置是否正常。
判断时可以参考下面这张表:
| 检测表现 | 一般怎么理解 |
|---|---|
| 检测不到IPv6 | 线路可能没有提供IPv6,通常不代表异常 |
| 检测到IPv6,DNS结果与预期一致 | IPv6本身无需作为异常处理 |
| IPv4和IPv6 DNS归属明显不同 | 建议检查双栈配置 |
| 出现本地运营商DNS | 检查路由器和系统DNS设置 |
| 出现多个地区DNS服务器 | 结合运营商、节点位置等信息进一步判断 |
| IPv4正常、IPv6结果明显异常 | 优先检查IPv6侧配置 |
这里有一个容易混淆的地方:DNS服务器所在地区和当前IP所在地区不一致,并不能单独证明存在DNS泄露。
五、DNS泄露检测结果到底怎么看?
打开DNS检测页面后,不建议只看页面给出的“正常”或者“异常”结论。真正值得关注的是检测出来的具体DNS服务器。
首先看DNS服务器属于什么网络。如果当前网络已经切换到新的网络出口,但检测结果仍然出现明显的本地运营商DNS,就值得进一步检查系统和路由器设置。
然后看DNS服务器对应的地区和运营商。如果只是地区不同,但使用的是常见的大型公共DNS服务,这种情况不一定有问题。
因此,DNS泄露检测更适合采用“对照”的方式,而不是只看一个结果。
| 重点观察 | 需要关注什么 |
|---|---|
| DNS服务器 | 是否出现不熟悉的解析服务器 |
| DNS运营商 | 是否仍然显示原网络运营商 |
| DNS地区 | 是否与其他网络信息存在明显差异 |
| IPv4 DNS | IPv4解析是否符合当前配置 |
| IPv6 DNS | IPv6解析是否使用了另一套DNS |
| 多地解析节点 | 是否能够通过服务商和节点信息解释 |
六、DNS地区和IP地区不一致,就一定是泄露吗?
不一定。IP的归属地区和DNS服务器所在地区,本来就不是必须完全相同。DNS服务商可能在多个地区部署解析节点,数据库记录的注册信息与实际节点位置也可能存在差异。
例如,当前IP显示在美国,而DNS检测显示的服务器位于加拿大,这个结果本身并不能直接得出“DNS泄露”的结论。
更合理的做法是继续看DNS服务器对应的运营商。如果它属于常见的公共DNS服务,再结合其他检测信息进行判断;换句话说,DNS检测更看重整体是否自洽,而不是要求每一个地区字段都完全相同。
七、静态住宅IP使用前,建议把IP和DNS一起检查
如果准备使用静态住宅IP,可以先进行一次完整的网络环境检查。
首先确认当前IP的基础信息,包括归属地区、ISP、ASN以及网络类型,看看是否与实际使用的网络环境相符。然后再进行DNS检测,重点查看DNS服务器、运营商以及IPv4和IPv6两组解析结果。
如果这些结果都比较正常,可以把这次检测结果保存下来作为基线。后面如果更换网络、修改DNS、调整浏览器设置或者线路发生变化,再重新检测一次,就能比较前后结果有什么不同。
这比单纯记住一个“检测正常”的结论更有用,因为网络环境并不是固定不变的。
八、DNS检测完成后,为什么还建议复测?
DNS检测反映的是检测当时的网络状态,并不是永久有效的结果。
网络配置可能发生变化,路由器可能重新分配DNS,浏览器设置也可能被调整,IPv4和IPv6的连接状态同样可能发生变化。因此,一次检测正常,只能说明检测当时的配置基本符合预期。
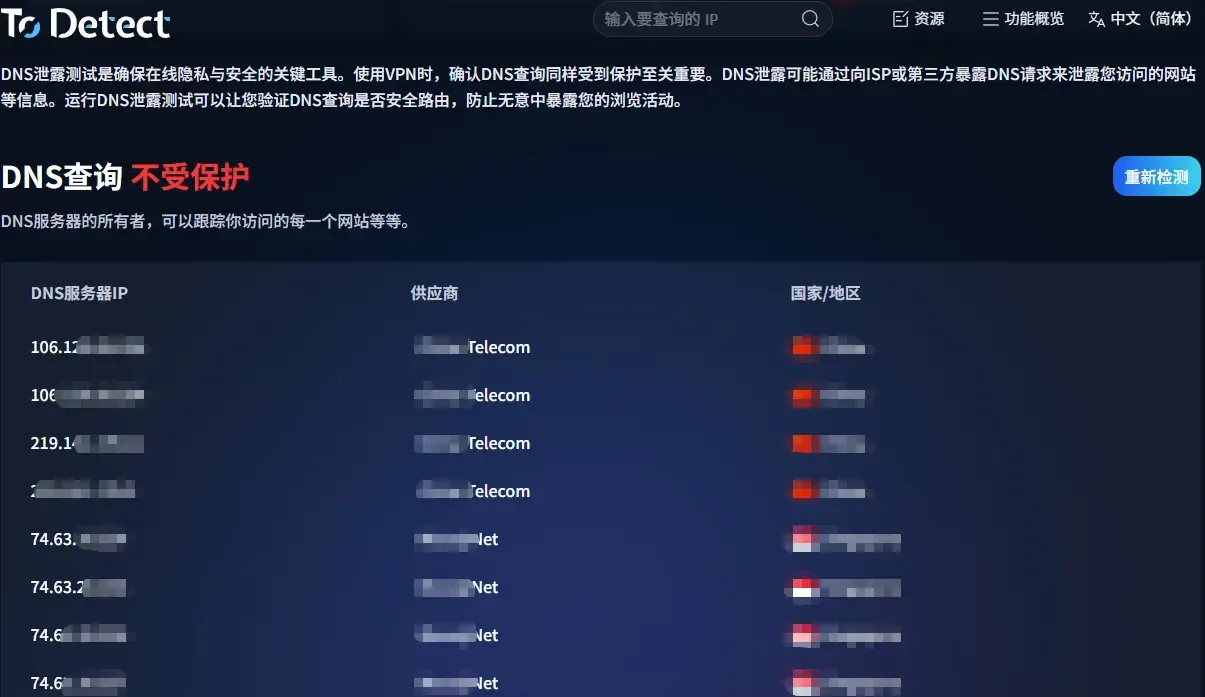
如果后续更换了网络设备、修改DNS、调整浏览器设置,或者发现网页访问表现与之前不同,再做一次DNS检测比较结果即可。
对于经常调整网络环境的人来说,保留一份检测记录也比较方便。前后两次结果放在一起,通常比单独看一次检测页面更容易发现变化。
九、静态住宅IP与DNS泄露检测常见问题
使用静态住宅IP后,还需要检测DNS吗?
建议检测。静态住宅IP主要对应网络出口,DNS则负责域名解析,两者属于不同的网络层面。即使IP信息符合预期,也不能说明DNS解析一定使用了相同的网络路径,因此在正式使用前检查一次DNS比较稳妥。
IPv6是不是DNS泄露的主要原因?
不是。IPv6本身不会导致DNS泄露,比较容易出现问题的是IPv4和IPv6配置不一致。尤其是双栈网络中,如果IPv4侧调整过DNS而IPv6侧没有同步,就可能出现两套解析结果。
DNS服务器地区和IP地区不一样,怎么办?
先不要直接判断为异常。DNS服务商可能使用异地节点提供解析服务,服务器所在地也不一定与IP归属城市完全一致。可以进一步查看DNS运营商、IPv4和IPv6结果以及系统网络配置,综合判断是否存在真正的配置问题。
DNS检测没有发现IPv6,是不是检测失败?
不一定。如果当前线路没有提供IPv6,检测不到IPv6属于正常情况。判断重点不是“有没有IPv6”,而是实际存在的网络连接和DNS解析是否符合当前配置。
浏览器安全DNS需要关闭吗?
不能简单地用“开”或“关”来判断。浏览器安全DNS本身是一项DNS解析功能,真正需要关注的是它是否与系统、路由器的DNS配置产生冲突。如果修改后出现系统和浏览器检测结果不一致,就需要进一步检查具体解析路径。
总结
静态住宅IP和DNS泄露检测其实是两个不同的问题。IP主要反映网络出口属性,DNS则涉及域名解析路径,所以即使静态住宅IP的归属地区、ISP和网络类型都符合预期,也建议再检查一次DNS。
IPv6同样不等于DNS泄露。对于支持IPv4和IPv6的双栈网络,真正需要关注的是两套DNS配置是否一致,而不是看到IPv6就认为存在问题。
如果希望把网络环境检查得更完整,可以先用ToDetect记录IP和DNS的当前状态,再结合浏览器环境进行复测。这样既能看到当前网络情况,也方便后续调整配置后进行前后对比。